L’[AI Act](/news/eu-ai-act-cosa-devono-sapere-aziende) non è un unico interruttore. Per una PMI italiana che usa chatbot, generatori di immagini o agenti SaaS (ruolo tipico: deployer, non provider che addestra modelli) conta sapere cosa è già obbligatorio, cosa è scattato il 2 agosto 2026, e cosa arriva dopo con la timeline alto rischio post-Omnibus.
Questa analisi risponde a una sola domanda: cosa fa una PMI italiana lunedì mattina? Senza panico sanzioni, con una checklist minima.
In 30 secondi
- Dal 2 agosto 2026 la Commissione avvia l’enforcement dell’AI Act e diventano applicabili nuovi obblighi di trasparenza (art. 50): chatbot che dichiarano l’interazione AI, deepfake etichettati, contenuti generati o manipolati con marcatura machine-readable (comunicato Commissione).
- Esistono linee guida e un Code of Practice volontario sulla trasparenza dei contenuti AI (circa 190 firmatari a fine luglio 2026, secondo la Commissione).
- Alto rischio: dopo la semplificazione Omnibus, regole Annex III dal 2 dicembre 2027; sistemi alto rischio integrati in prodotti dal 2 agosto 2028. I divieti su pratiche proibite erano già precedenti (febbraio 2025). Fonte: quadro normativo Commissione.
- Per te: inventario, disclosure, etichette, literacy, tre domande al vendor. Non un trattato legale.
Impatto Italia
In Italia molte PMI sono nella fase “una su cinque usa IA”, con velocità diverse tra settori (vedi anche [Unioncamere](/news/unioncamere-ia-imprese-una-su-cinque-due-velocita-pmi)). Il profilo tipico è: tool di terzi (Copilot, ChatGPT Business, generatori creativi, chatbot sito), non un laboratorio di training.
Quindi il rischio operativo non è “siamo provider di un modello foundation”. È: un cliente crede di parlare con una persona; un video social sembra reale; nessuno in azienda sa chi risponde degli obblighi; il vendor non spiega se supporta disclosure e watermark.
Collega questo pezzo alla guida hub [AI per PMI](/news/ai-per-pmi-guida-pratica-2026) e ai [costi reali](/news/ai-per-pmi-costi-reali-2026): compliance è voce di rischio nel budget, non un allegato dimenticato.
Il verdetto
Sì, tratta l’AI Act come checklist del deployer: trasparenza verso utenti, literacy del team, inventario e owner. No, non trattarlo come motivo per congelare ogni pilota perché “arriva il alto rischio”. Le date alto rischio rilevanti (dicembre 2027 / agosto 2028) restano più avanti; ciò che è urgente ora è soprattutto art. 50 e ciò che è già in vigore (literacy, divieti).
Cosa è davvero obbligatorio ora
Tabella sintetica (fonte primaria: Commissione europea). Non inventiamo soglie di multa qui: il punto è la timeline.
| Ambito | Quando | Cosa conta per una PMI deployer |
| --- | --- | --- |
| Pratiche proibite | Già (da feb 2025) | Non usare (né far usare) sistemi vietati; chiedi al vendor se il tool entra in aree sensibili |
| AI literacy | Già applicabile nel quadro | Forma chi usa i tool: cosa può e non può fare, dati, limiti |
| Trasparenza art. 50 (chatbot, deepfake, marcatura) | Dal 2 ago 2026 | Disclosure interazione AI; etichetta sintetici; verifica se il vendor marca i contenuti |
| Enforcement AI Office + autorità nazionali | Dal 2 ago 2026 | I controlli partono; un avviso generico in privacy non sostituisce disclosure reale |
| Alto rischio Annex III | Dal 2 dic 2027 | Calendario e gap analysis se il tuo caso d’uso rientra in Allegato III |
| Alto rischio integrato in prodotto | Dal 2 ago 2028 | Rilevante se sei nella catena di un prodotto regolamentato |
Approfondimento sul giorno zero trasparenza: [AI Act, dal 2 agosto](/news/ai-act-2-agosto-trasparenza-controlli). Contesto piattaforme e obblighi paralleli: [ChatGPT, DSA e VLOSE](/news/chatgpt-dsa-vlose-cosa-cambia-aziende-europee).
Checklist deployer PMI (obblighi minimi)
Obiettivo: lunedì mattina, non un progetto di tre mesi.
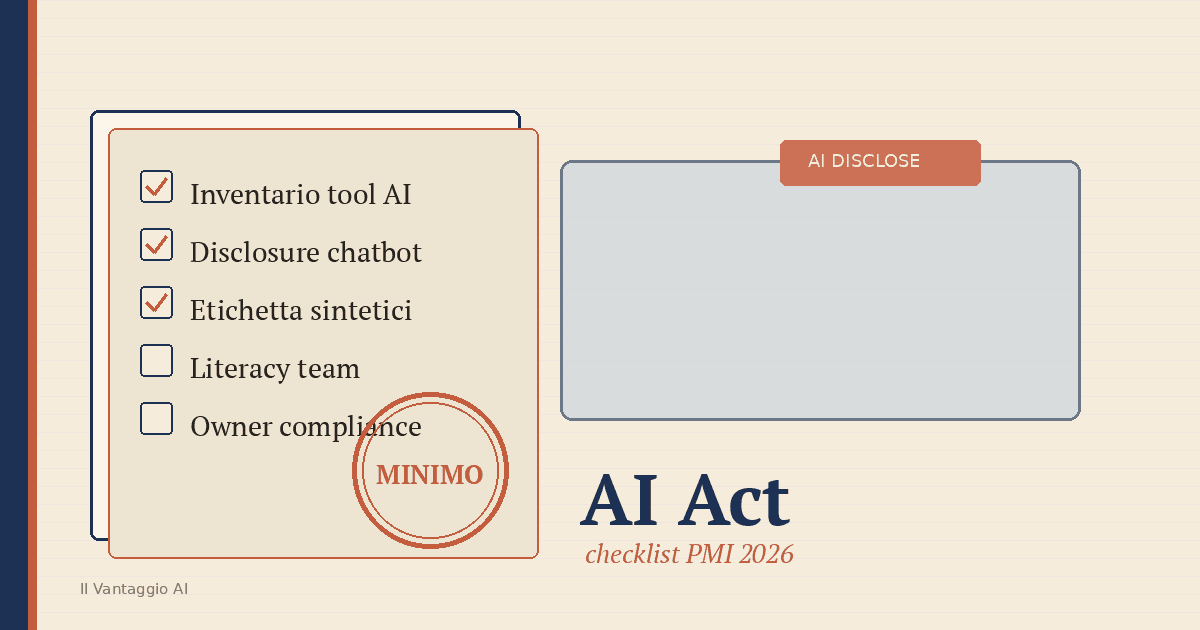
1. Inventario tool AI (1 pagina): chat, agenti, generatori immagini/video/audio, chatbot sito, plugin CRM/ERP. Owner per riga.
2. Ruolo: sei deployer (usi tool di terzi)? Annotalo. Se customizzi o metti sul mercato un sistema proprio, il perimetro cambia: consulta legale.
3. Chatbot / assistenti verso clienti o dipendenti: c’è disclosure chiara che si parla con un’AI? (art. 50, enforcement dal 2 ago 2026)
4. Contenuti sintetici (social, ads, demo): etichetta deepfake / AI-generated dove serve; verifica se il vendor offre marcatura machine-readable.
5. AI literacy: 30-60 minuti al team che usa i tool (dati vietati, “non inventare fonti”, escalation umana). Non un corso di 40 ore.
6. Pratiche vietate: conferma che nessuno usa IA per scoring proibiti o manipolazione aggressiva; se un vendor propone casi borderline, stop fino a parere legale.
7. Calendario alto rischio: se un caso d’uso potrebbe rientrare in Annex III, metti reminder 2027 (e 2028 se prodotto). Non fingere che sia già luglio 2026.
8. Tre domande al vendor (email o ticket): supportate disclosure art. 50? Come etichettate / marcate i contenuti generati? Avete aderito al Code of Practice sulla trasparenza? (strumento volontario; la Commissione indica circa 190 firmatari a fine luglio 2026)
9. Permessi e log se usi agenti: limita upload e azioni esterne; collega a [audit permessi 30 minuti](/news/audit-permessi-agente-ai-30-minuti) e al [vendor check misalignment](/news/openai-misalignment-sei-casi-vendor-check-pmi).
10. Owner interno: una persona (anche part-time) con mandato su inventario + disclosure + literacy. Senza owner la checklist muore in Drive.
11. Privacy policy vs UI: allinea testo legale e interfaccia reale (banner, footer chat, caption social). Un paragrafo nascosto non è disclosure.
12. Registro decisioni: 10 righe su cosa hai verificato e cosa manca. Serve a te, non all’AI Office, ma riduce il “non sapevamo”.
Cosa fare questa settimana
- Lunedì: inventario (punto 1) + nomina owner (punto 10).
- Martedì-mercoledì: check disclosure chatbot e etichette sintetici sui canali pubblici.
- Giovedì: literacy lampo al team (punto 5).
- Venerdì: tre domande ai vendor principali (punto 8); allega link alle guidelines se servono.
Se il budget è stretto, priorità: disclosure + inventario + owner. Il resto scala.
Limiti
- Non siamo uno studio legale: questa è una checklist operativa basata su fonti primarie della Commissione, non un parere di conformità.
- Le date alto rischio citate seguono il quadro Commissione post-Omnibus (dic 2027 / ago 2028). Se leggi blog italiani con scadenze diverse, preferisci la pagina ufficiale del regulatory framework.
- Il Code of Practice è volontario: utile segnale sul vendor, non un sostituto degli obblighi di legge.
- Non indichiamo importi di sanzioni né “probabilità di controllo” inventate.
Takeaway
Per una PMI italiana deployer, l’AI Act del 2026 non chiede di diventare un laboratorio di AI safety. Chiede di non mentire sull’AI, di formare chi la usa, di non toccare i vietati, e di mettere in calendario l’alto rischio senza confonderlo con la trasparenza di agosto 2026.
Lunedì mattina: inventario, disclosure, owner. Poi itera.
Fonti
1. European Commission - Commission starts enforcing AI Act rules and new transparency requirements on 2 August (primary)
2. European Commission - Guidelines on transparency of AI-generated content (primary)
3. European Commission - Code of Practice on transparency of AI-generated content (primary)
4. European Commission - Regulatory framework on Artificial Intelligence (primary)