Tre persone in azienda usano già ChatGPT. Due su account personali. Una ha incollato ieri un pezzo di contratto fornitore «solo per riassumerlo». Nessuno ha scritto *chi può farlo, su cosa, e cosa è vietato*.
Questa guida risponde a una sola domanda: cosa fa una PMI italiana lunedì mattina? Adottare una policy ChatGPT di 1 pagina — operativa, non un manifesto.
Se ti serve il quadro generale, parti dalla hub [AI per PMI: guida pratica 2026](/news/ai-per-pmi-guida-pratica-2026) e dai [costi reali](/news/ai-per-pmi-costi-reali-2026). Qui scendiamo al documento che puoi firmare oggi.
In 30 secondi
- ChatGPT per aziende in una PMI non è «vietare l’AI»: è dire chi, su quali dati, con quale account, e cosa fare se sbaglia.
- Preferisci un workspace aziendale (es. ChatGPT Business) agli account personali: OpenAI dichiara di non addestrare di default sui dati dei workspace Business/Enterprise (Enterprise privacy).
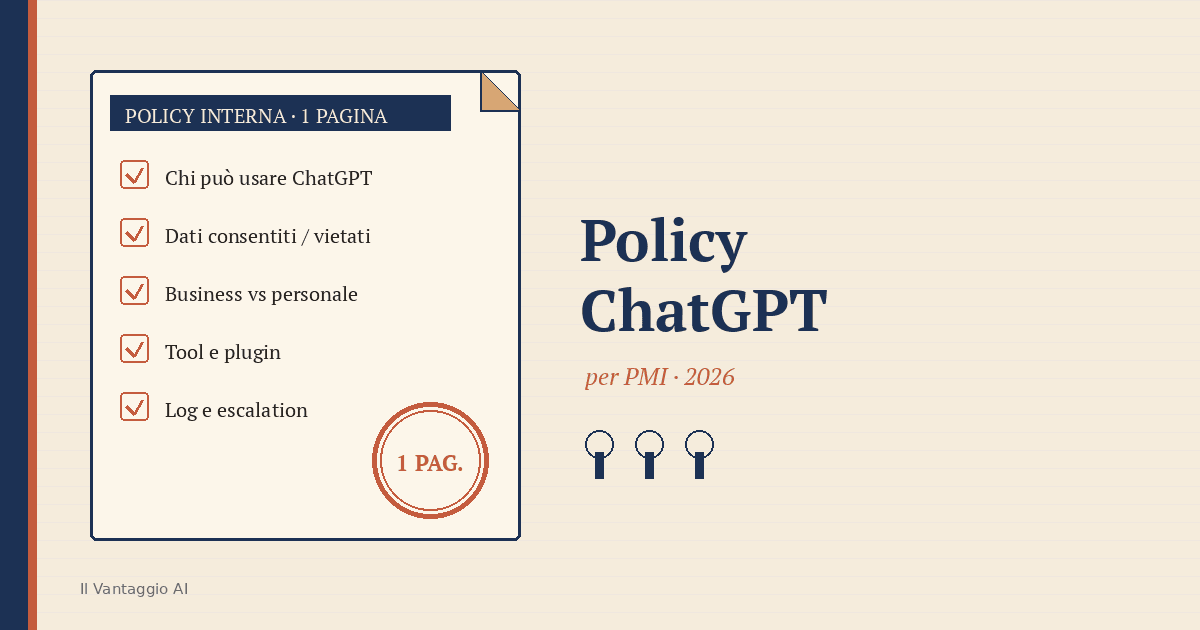
- Una pagina basta: scopo, ambiti consentiti, dati vietati, tool/plugin, retention/log, escalation, formazione.
- Collega la policy a [AI Act minimo](/news/ai-act-pmi-checklist-obblighi-minimi-2026) (literacy, trasparenza) e al [contesto DSA/VLOSE](/news/chatgpt-dsa-vlose-cosa-cambia-aziende-europee) senza trasformarla in un trattato legale.
Impatto Italia
Nelle PMI italiane l’uso arriva spesso prima delle regole. Il rischio tipico non è «il modello inventa una feature»: è un dipendente che usa un account consumer, carica file clienti, o connette un plugin senza che IT o il titolare lo sappiano.
Non serve un comitato di 12 persone. Serve un owner (titolare, operations o chi gestisce i tool), una pagina condivisa, e 30 minuti con il team. Il resto — seat, budget, vendor — lo tratti come tre voci di costo ([licenze, tempo, rischio](/news/ai-per-pmi-costi-reali-2026)).
Il verdetto
Sì se pubblichi una policy di 1 pagina, imponi account aziendali per il lavoro, elenchi i dati vietati, e nomini chi riceve le escalation.
No se continui con account personali «tanto è più veloce», o se usi la policy come alibi per non formare nessuno.
Cosa deve contenere la policy (1 pagina)
Obiettivo: leggibile in 5 minuti. Se supera una pagina A4 a corpo normale, stai scrivendo un regolamento, non una policy operativa.
| Blocco | Domanda che risponde | Lunghezza tipica |
| --- | --- | --- |
| Scopo e ambito | Perché esiste e a chi si applica | 3-5 righe |
| Ambiti consentiti | Cosa si può fare (bozze, sintesi, idee) | elenco breve |
| Dati vietati | Cosa non si incolla mai | elenco chiuso |
| Account e tool | Business vs personale; plugin/connettori | 4-6 righe |
| Retention / log | Cosa teniamo e per quanto (minimo) | 3-4 righe |
| Escalation | Chi chiamare se c’è un incidente | nomi + canale |
| Formazione | Chi deve aver letto la policy | 2-3 righe |
Regola empirica: se un collega non sa rispondere a «posso incollare questa mail cliente?» in 10 secondi, la policy non è abbastanza chiara.
Template policy (copy-ready)
Copia, adatta i nomi tra parentesi quadre, stampa o metti su Drive/Notion. Una pagina.
1. Scopo
Questa policy regola l’uso di ChatGPT (e strumenti equivalenti di generazione testo) per attività lavorative di [Nome PMI]. Obiettivo: usare l’AI in modo utile, riducendo il rischio su dati, clienti e reputazione.
Si applica a dipendenti, collaboratori e consulenti che usano ChatGPT per conto dell’azienda.
2. Ambiti consentiti
È consentito usare ChatGPT per, ad esempio:
- bozze di email, note interne, checklist e verbosi bozza (sempre con revisione umana prima dell’invio esterno);
- sintesi di documenti già autorizzati e privi di dati vietati;
- brainstorming, outline, riscrittura di testi pubblici o interni non sensibili;
- supporto a processi già scelti e governati (vedi [primo processo da automatizzare](/news/primo-processo-automatizzare-ai-pmi-2026)).
L’output dell’AI non è verità automatica: va verificato, soprattutto su numeri, citazioni, obblighi legali e promesse commerciali.
3. Dati vietati (non incollare / non caricare)
Salvo autorizzazione scritta di [Owner policy / titolare] e, dove serve, misure aggiuntive:
- dati personali di clienti, dipendenti o fornitori oltre lo stretto necessario e già legittimo nel contesto;
- documenti riservati (contratti non pubblici, listini riservati, NDA, strategy M&A);
- credenziali, API key, password, token, segreti infrastrutturali;
- dati sanitari, giudiziari o categorie particolari di dati personali;
- contenuti di terzi protetti da obblighi di segretezza o licenza che vietano l’uso in tool esterni.
In dubbio: non incollare. Chiedi all’owner.
4. Tool, plugin, connettori e GPTs
- Collegare Drive, mailbox, CRM o altre app a ChatGPT solo se approvato dall’owner.
- Vietato abilitare azioni automatiche verso sistemi produttivi (invio email, scrittura CRM, pagamenti) senza permessi e fallback umano — vedi [audit permessi agente AI](/news/audit-permessi-agente-ai-30-minuti).
- GPTs / app di terzi: solo da elenco approvato o dopo verifica (chi legge i dati, dove finiscono, come si revoca). Usa il [vendor-check](/news/openai-misalignment-sei-casi-vendor-check-pmi) prima di dare chiavi larghe.
5. Account Business vs account personale
- Per lavoro: usare il workspace aziendale (es. ChatGPT Business o piano equivalente scelto dall’azienda), non l’account personale.
- OpenAI dichiara che, di default, non usa i contenuti dei workspace Business/Enterprise (e affini) per addestrare i modelli (Enterprise privacy; help Business).
- Gli account consumer personali hanno controlli e default diversi: non sono il canale aziendale.
- Vietato esportare chat di lavoro su account personali o condividere link a chat che contengono dati aziendali fuori dal team autorizzato.
Se non avete ancora un workspace Business: fermate l’uso su dati sensibili finché non lo attivate, oppure limitate l’uso a bozze su contenuti già pubblici/interni non riservati, con owner esplicito. I listini seat vanno letti sul pricing ufficiale e nel pezzo sui [costi reali](/news/ai-per-pmi-costi-reali-2026).
6. Retention, log e visibilità
- Ogni utente è responsabile delle chat che crea: non condividere link a conversazioni con dati vietati.
- L’admin del workspace gestisce accessi, eventuali analytics di utilizzo e impostazioni di condivisione secondo la documentazione OpenAI (analytics ≠ lettura automatica di tutte le chat — verificare le impostazioni attuali del piano).
- Conservare internamente, dove utile: chi ha accesso, quali connettori sono attivi, incidenti e decisioni di escalation (anche un foglio con data / cosa è successo / azione).
- Piani Enterprise possono offrire retention e controlli più avanzati; Business è self-serve per team (overview Business). Scegliete il piano per bisogni reali, non per lo status.
7. Escalation
Se sospetti di aver incollato dati vietati, di aver inviato output errato a un cliente, o di un accesso non autorizzato:
1. Smetti di usare quella chat / connettore.
2. Avvisa subito [Nome Owner] su [canale: Slack / email / telefono].
3. Non cancellare prove utili all’analisi finché l’owner non lo chiede.
4. L’owner decide: revoca accessi, informativa interna, e se serve escalation legale/privacy.
8. Formazione e literacy
- Chi usa ChatGPT per lavoro deve aver letto e accettato questa policy (data + nome).
- Formazione minima: 30 minuti (demo ambiti consentiti / vietati + dove chiedere aiuto).
- Allinea la literacy agli obblighi minimi già descritti nella [checklist AI Act PMI](/news/ai-act-pmi-checklist-obblighi-minimi-2026).
Owner policy: [Nome] · Versione: 1.0 · Data: [GG/MM/2026] · Prossima revisione: [tra 6 mesi o al cambio tool]
Checklist adozione 7 giorni
| Giorno | Azione |
| --- | --- |
| 1 | Nomina owner. Copia il template sopra in un doc condiviso. |
| 2 | Elenca i dati tipici della tua PMI e marca vietati vs ok con revisione. |
| 3 | Attiva (o pianifica) workspace Business / account aziendali; inventario account personali usati per lavoro. |
| 4 | Disabilita o metti in pausa plugin/connettori non approvati. |
| 5 | Definisci canale di escalation e un foglio incidenti minimo. |
| 6 | 30 minuti col team: leggi la pagina, fai 3 esempi «sì / no» reali. |
| 7 | Raccogli accettazioni (anche checkbox). Metti revisione a 6 mesi in calendario. |
Se in parallelo stai scegliendo *cosa* automatizzare, non mischiare: prima policy e account, poi [primo processo](/news/primo-processo-automatizzare-ai-pmi-2026).
FAQ
Serve un avvocato per la policy di 1 pagina?
Per il template operativo di base, spesso no: serve chiarezza interna. Se trattate dati particolari, settori regolati, o contratti con obblighi stretti, fate revisionare i blocchi «dati vietati» e «escalation» da chi già vi segue su privacy.
ChatGPT Business elimina ogni rischio?
No. Riduce alcuni rischi di default sul training e offre un workspace gestibile, ma non autorizza a incollare qualsiasi dato. La policy aziendale resta tua responsabilità (privacy Business).
Possiamo usare Claude, Gemini o Copilot con la stessa pagina?
Sì come struttura. Cambia il vendor: verifica per ciascuno training default, workspace, admin e connettori. Non assumere che «è uguale a ChatGPT».
E se qualcuno ha già usato un account personale su dati sensibili?
Trattalo come incidente leggero o serio a seconda dei dati: escalation all’owner, smetti l’uso personale per lavoro, valuta se serve informativa privacy. Non fingere che non sia successo.
Dobbiamo citare AI Act e DSA nella policy?
In una riga di richiamo sì (literacy, trasparenza verso utenti esterni). Il dettaglio sta nei pezzi dedicati: [AI Act checklist](/news/ai-act-pmi-checklist-obblighi-minimi-2026) e [DSA/VLOSE](/news/chatgpt-dsa-vlose-cosa-cambia-aziende-europee). La policy interna deve restare operativa.
Limiti
- Questa non è consulenza legale né un DPA. Adatta i «dati vietati» al tuo settore.
- I default OpenAI possono cambiare: verifica sempre le pagine ufficiali privacy/help prima di aggiornare la policy.
- Non inventiamo fasce di prezzo qui: per i seat vedi fonti vendor e la guida [costi reali](/news/ai-per-pmi-costi-reali-2026).
- Una policy non sostituisce i permessi sugli agenti: se passi da chat a tool che agiscono, fai l’[audit permessi](/news/audit-permessi-agente-ai-30-minuti).
Takeaway
Lunedì mattina non serve un white paper su «ChatGPT per aziende». Serve una pagina: chi, quali dati, quale account, chi chiama se va storto. Pubblicala, formalo in 30 minuti, revisiona tra sei mesi.
Approfondisci
- Hub: [AI per PMI: guida pratica 2026](/news/ai-per-pmi-guida-pratica-2026)
- Budget seat e rischio: [Costi reali AI per PMI](/news/ai-per-pmi-costi-reali-2026)
- Compliance minima: [AI Act PMI checklist](/news/ai-act-pmi-checklist-obblighi-minimi-2026)
- Contesto europeo ChatGPT: [DSA e VLOSE](/news/chatgpt-dsa-vlose-cosa-cambia-aziende-europee)
- Prima degli agenti: [Audit permessi in 30 minuti](/news/audit-permessi-agente-ai-30-minuti)
- Vendor e allineamento: [Sei casi vendor-check](/news/openai-misalignment-sei-casi-vendor-check-pmi)
- Dopo la policy: [Primo processo da automatizzare](/news/primo-processo-automatizzare-ai-pmi-2026)